
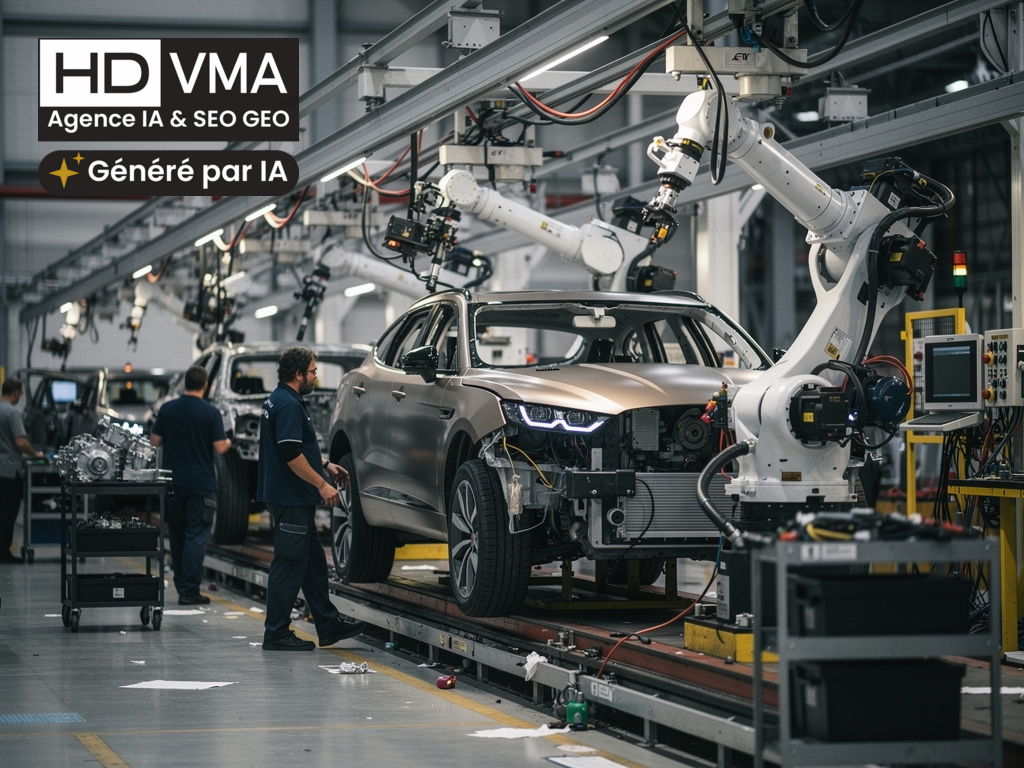

Cyberattaque Jaguar Land Rover : l’attaque la plus coûteuse de l’histoire britannique
Cinq semaines d’usines éteintes, 1,9 milliard de livres envolées pour l’économie britannique, environ 5 000 entreprises touchées : la cyberattaque subie par Jaguar Land Rover début septembre 2025 est devenue l’incident cyber le plus coûteux de l’histoire du pays (TechInformed, octobre 2025). Un constructeur centenaire mis à genoux sans qu’une seule vitre soit brisée, et un État contraint de garantir un prêt massif pour éviter l’effet domino sur toute une filière. Voici le déroulé, les chiffres et les leçons pour les industriels, quelle que soit leur taille.
En deux mots : La cyberattaque Jaguar Land Rover de septembre 2025 a arrêté la production cinq semaines, coûté environ 1,9 milliard de livres à l’économie britannique et touché 5 000 entreprises : l’incident cyber le plus dommageable jamais mesuré au Royaume-Uni (TechInformed, octobre 2025).
Temps de lecture : 7 min
Mis à jour le 10 novembre 2026
L’essentiel en 4 points
- 1,9 milliard de livres de pertes pour l’économie britannique
- Cinq semaines d’arrêt de production, reprise progressive début octobre 2025
- Environ 5 000 entreprises touchées le long de la chaîne
- Garantie de prêt publique jusqu’à 1,5 milliard de livres
Qu’est-ce que la cyberattaque Jaguar Land Rover de septembre 2025 ?
La cyberattaque Jaguar Land Rover est une intrusion annoncée le 2 septembre 2025, qui a forcé le premier constructeur automobile britannique à arrêter sa production pendant cinq semaines et a coûté environ 1,9 milliard de livres à l’économie du pays (TechInformed, octobre 2025). La reprise, progressive, n’a démarré que début octobre, et le retour complet à la normale n’était pas attendu avant janvier 2026.
Un fleuron national à l’arrêt complet
Jaguar Land Rover, filiale du groupe indien Tata Motors, a préféré éteindre ses systèmes et fermer ses usines plutôt que de laisser l’intrusion se propager. Personnel renvoyé chez lui, chaînes figées, concessions privées de véhicules neufs pendant des semaines.
Un groupe se réclamant du nom Scattered Lapsus$ Hunters a revendiqué l’opération sur Telegram, et le constructeur a confirmé un vol de données, d’après les éléments rapportés par BleepingComputer. Le profil des revendicateurs renvoie aux équipes spécialisées dans la manipulation humaine : faux appels au support, vol d’identifiants, pression sur les prestataires.
Le choix douloureux de tout couper
Couper soi-même ses systèmes reste la décision la plus coûteuse et la plus saine face à une intrusion en cours : chaque heure de connexion laissée à l’attaquant élargit le périmètre à reconstruire. Le cas JLR montre le prix de cette décision quand aucun plan de reprise ne l’accompagne à la bonne échelle.
Chaque journée d’arrêt se traduit en voitures jamais assemblées, en heures chômées et en pénalités logistiques, chez le constructeur comme chez ses équipementiers calés sur le flux tendu. L’addition grimpe bien avant toute rançon ou toute fuite de données : l’arrêt est la vraie arme de ce type d’attaque.
Pourquoi la facture a-t-elle atteint un niveau record ?
La facture record tient à la propagation : un constructeur de cette taille ne s’arrête jamais seul. Le Cyber Monitoring Centre, qui classe les incidents comme les assureurs classent les catastrophes naturelles, évalue la perte totale à environ 1,9 milliard de livres, un sommet historique pour le pays (TechInformed, octobre 2025).
Une onde de choc sur 5 000 entreprises
Plus de la moitié du coût pèse sur le constructeur, pertes de revenus et remise en état comprises ; le reste frappe fournisseurs et économie locale, soit environ 5 000 entreprises (TechInformed, octobre 2025). Les équipementiers calés sur le flux tendu ont vu leurs commandes s’évanouir du jour au lendemain.
Cette dépendance en cascade explique pourquoi l’incident a été traité comme un choc macroéconomique et non comme un simple sinistre d’entreprise : des usines de pièces, des transporteurs et des sous-traitants de rang deux ou trois se sont retrouvés sans activité, sans être eux-mêmes attaqués ni assurés pour ce scénario.
Les chiffres du groupe donnent la mesure trimestrielle : 196 millions de livres d’impact direct et une perte avant impôt de 485 millions de livres, contre un bénéfice de 398 millions un an plus tôt, selon les résultats relayés par BleepingComputer.
Le président du comité technique du Cyber Monitoring Centre, Ciaran Martin, ancien patron de la cyberdéfense britannique, a qualifié l’épisode d’événement cyber le plus dommageable financièrement jamais subi par le pays (TechInformed, octobre 2025). L’organisme précise que ses estimations reposent sur des hypothèses, le constructeur n’ayant pas détaillé publiquement l’attaque.
Quand l’État devient l’assureur de dernier ressort
Le 28 septembre 2025, le gouvernement britannique a garanti un prêt bancaire de cinq ans allant jusqu’à 1,5 milliard de livres, via l’Export Development Guarantee de UK Export Finance (The Manufacturer, septembre 2025). La cible n’était pas le constructeur, capable d’encaisser, mais sa chaîne : 34 000 salariés directs et environ 120 000 emplois chez les fournisseurs.
Les éléments durables du dossier tiennent en quelques lignes :
- Attaque annoncée le 2 septembre 2025, production coupée dès le début du mois
- Cinq semaines d’arrêt, reprise progressive début octobre 2025
- 1,9 milliard de livres de pertes estimées pour l’économie britannique
- Environ 5 000 entreprises touchées le long de la chaîne
- Garantie publique de prêt jusqu’à 1,5 milliard de livres sur cinq ans
- Retour complet à la normale attendu pour janvier 2026
Préparez votre site industriel au scénario du pire
Préparer son site au scénario du pire commence par un chiffre que chaque dirigeant devrait connaître : le coût d’une journée de production perdue, salaires, pénalités et clients déçus compris. Ce chiffre dimensionne tout le reste, du budget de sauvegarde au contrat d’assurance, et il transforme la cybersécurité d’une dépense informatique en une décision industrielle que la direction générale peut arbitrer en connaissance de cause.
La newsletter HDVMA
Recevez 1 fois par semaine les articles IA, SEO & GEO de HDVMA
Un email par semaine maximum · Désinscription en un clic
Séparer ce qui produit de ce qui gère
Le réseau de production se cloisonne du réseau de bureautique : une messagerie compromise ne doit pas pouvoir toucher les automates. Ce découplage, standard dans les grands groupes, reste rare dans les PME industrielles où tout partage le même réseau.
Le deuxième pilier est contractuel : vérifiez ce que couvre votre assurance cyber en cas d’arrêt de production, pas seulement en cas de vol de données, et ce que vos contrats clients prévoient comme pénalités de retard. L’affaire JLR a rappelé aux assureurs britanniques que le risque d’interruption dépasse largement celui de la fuite.
En pratique
Rédigez une procédure de redémarrage à froid d’une page par atelier : qui décide, dans quel ordre relancer, avec quelles sauvegardes, et testez-la une fois par an un vendredi après-midi. Les semaines d’arrêt se gagnent ou se perdent dans ce document.
Surveiller l’humain autant que la machine
Les groupes du type Scattered Lapsus$ Hunters entrent par le téléphone et la persuasion plus que par l’exploit technique, dans la lignée des fraudes par hypertrucage décrites dans notre récit de l’arnaque au deepfake Arup. Le support informatique et les prestataires d’accès figurent donc en tête des cibles à entraîner.
Un entraînement utile se joue en conditions réelles : faux appel d’un prétendu technicien qui réclame une réinitialisation de mot de passe, fausse urgence d’un transporteur qui demande un accès au portail logistique. Chaque échec de l’exercice vaut mieux qu’une réussite de l’attaquant, et le compte rendu nourrit la procédure plutôt que la sanction.
L’automatisation des attaques rebat enfin les cartes : des agents d’IA savent désormais mener l’intrusion de bout en bout, comme documenté dans notre analyse de la campagne GTG-1002. Quand l’attaquant opère à la vitesse machine, la détection et la coupure des accès doivent suivre le même tempo : la vitesse de réaction devient un critère de survie industrielle, au même titre que la qualité ou les délais.
Pour passer à l’action : la phase Déployer : mise en production supervisée.
FAQ : la cyberattaque Jaguar Land Rover en questions
Qu’est-ce que la cyberattaque Jaguar Land Rover de 2025 ?
La cyberattaque Jaguar Land Rover est une intrusion annoncée le 2 septembre 2025, qui a forcé le premier constructeur automobile britannique à arrêter sa production pendant cinq semaines et a coûté environ 1,9 milliard de livres à l’économie du pays (TechInformed, octobre 2025). Le Cyber Monitoring Centre, organisme britannique de classification des incidents, la présente comme l’événement cyber le plus dommageable financièrement jamais subi au Royaume-Uni.
Combien la cyberattaque a-t-elle coûté à Jaguar Land Rover et au Royaume-Uni ?
L’économie britannique a perdu environ 1,9 milliard de livres, dont plus de la moitié pour le constructeur lui-même, le reste pesant sur les fournisseurs et l’économie locale (TechInformed, octobre 2025). Sur le trimestre, le groupe a chiffré l’impact à 196 millions de livres, avec une perte avant impôt de 485 millions, des résultats relayés par BleepingComputer. Environ 5 000 entreprises ont été touchées par ricochet.
Qui a revendiqué l’attaque contre Jaguar Land Rover ?
Un groupe se présentant sous le nom Scattered Lapsus$ Hunters a revendiqué l’intrusion sur Telegram, et le constructeur a ensuite confirmé un vol de données, selon les éléments rapportés par BleepingComputer fin 2025. Ce collectif revendique la filiation de plusieurs équipes connues pour leurs piratages par manipulation humaine : usurpation de support informatique, pression téléphonique et vol d’identifiants plutôt que prouesse technique.
Pourquoi l’État britannique est-il intervenu après l’attaque ?
Le gouvernement a annoncé le 28 septembre 2025 une garantie de prêt allant jusqu’à 1,5 milliard de livres, portée par l’Export Development Guarantee de UK Export Finance sur un prêt bancaire de cinq ans (The Manufacturer, septembre 2025). L’objectif : donner au constructeur la trésorerie pour payer ses fournisseurs. L’entreprise emploie 34 000 personnes au Royaume-Uni et sa chaîne fait vivre environ 120 000 emplois.
Que retenir de l’affaire Jaguar Land Rover pour une PME industrielle ?
Trois enseignements. L’arrêt coûte plus cher que l’intrusion : chiffrez votre journée de production perdue, elle dimensionne le budget de défense. La dépendance se propage : 5 000 entreprises ont subi l’attaque d’un seul donneur d’ordres, d’où l’intérêt de diversifier clients et stocks tampons. La reprise se prépare à froid : sauvegardes testées et procédures de redémarrage écrites raccourcissent les semaines d’arrêt.
 |
Eric Christophe, dirigeant HDVMA Expert SEO et automatisation IA. Accompagne PME et ETI françaises dans leur stratégie de visibilité Google et IA. Cas phare : BoatCible, +320 % de trafic organique en 5 mois, cité par ChatGPT et Perplexity. LinkedIn |
Votre diagnostic IA, gratuitementDiscuter de votre projetParler à Eric
Que cherchez-vous ?466 articles · 12 domaines · réponse en quelques secondes
Réponses construites uniquement sur nos articles publiés.
Eric ChristopheFondateur · il répond lui-même☏ 06 25 34 34 25◷ Prendre RDV
Les domaines
Explorez par sujet
IA générative & LLML'IA générative et les grands modèles de langage (LLM) transforment la137Outils & agents IALes outils et agents IA permettent d'automatiser des tâches complexes et88Écosystème ClaudeL'écosystème Claude d'Anthropic est devenu la boîte à outils de référence56Actualité & société IAL'IA transforme l'économie, le droit et la société. Cette rubrique décrypte48GEO & SEO techniqueLe GEO (Generative Engine Optimization) et le SEO technique déterminent votre38IA locale & hardwareFaire tourner l'IA en local , sur un mini-PC, une station28Forward Deployed EngineerLe Forward Deployed Engineer (FDE), ou ingénieur déployé chez le client,26Robots & IA physiqueLes robots humanoïdes et l'IA physique passent du laboratoire au monde20Juridique & IAL'IA s'invite dans le droit : rédaction de conclusions, recherche de8Commerce IA & e-commerceLe commerce IA réinvente la vente en ligne : fiches produits7Marketing IALe marketing IA transforme l'acquisition : stratégie de contenu, génération de5Création de site & devCréer un site web et développer avec l'IA n'a jamais été5
Autres articles sur l'Intelligence artificielle
La newsletter HDVMA
Recevez 1 fois par semaine les articles IA, SEO & GEO de HDVMA
Un email par semaine maximum · Désinscription en un clic